¿Qué pasa si hackean mi WordPress?
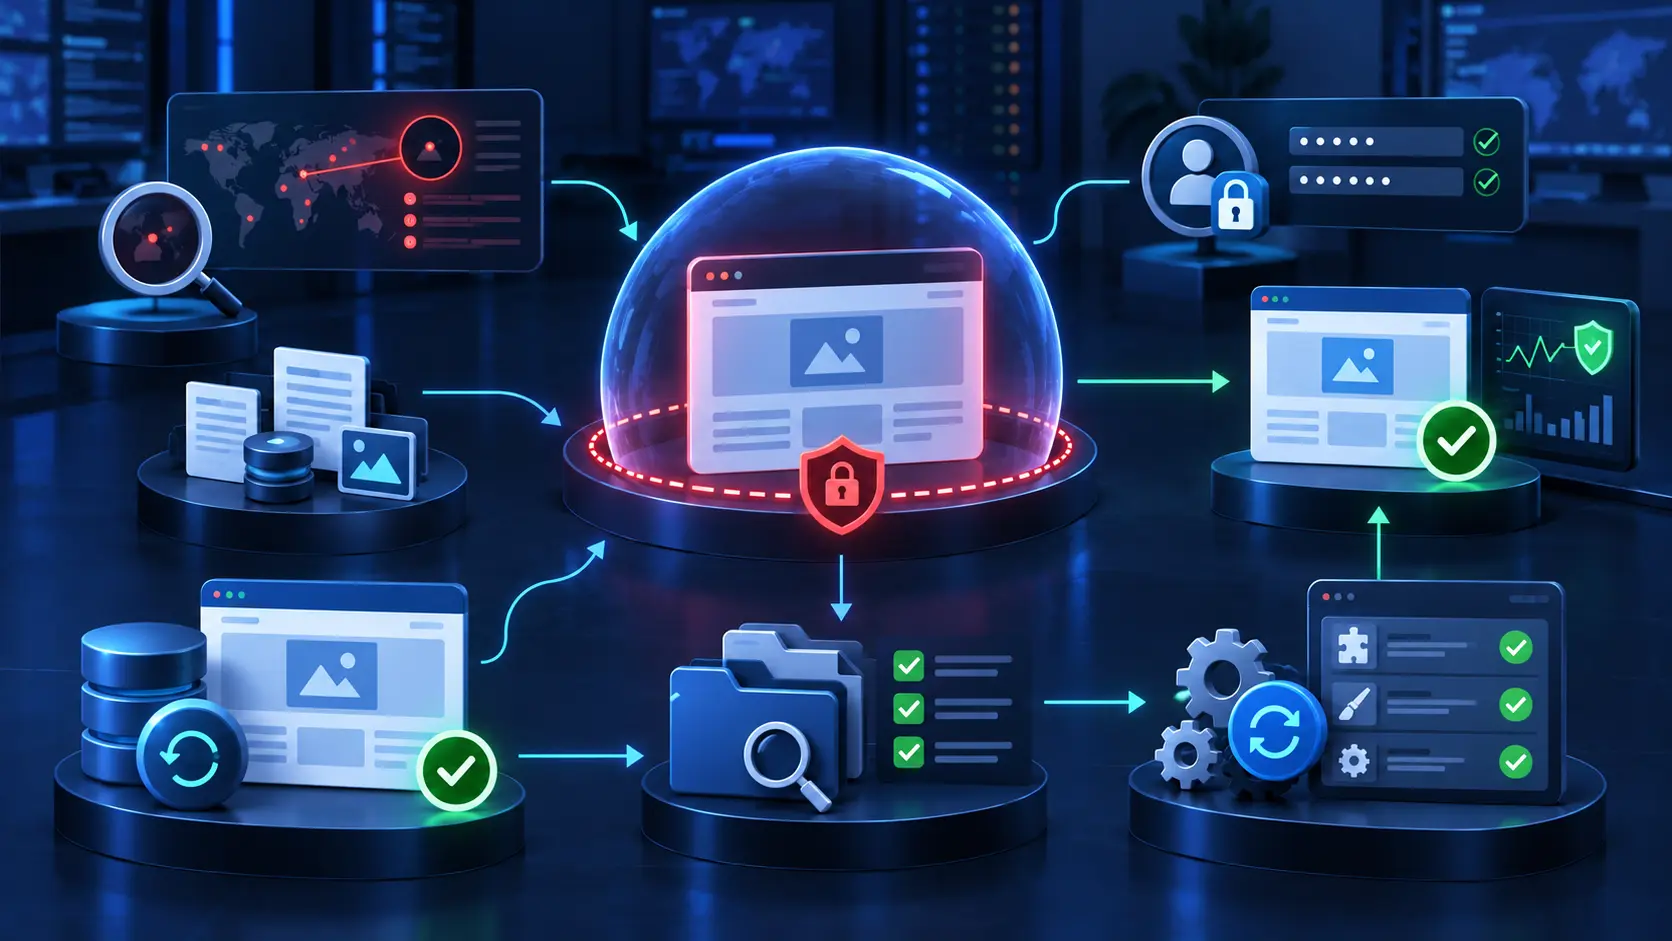
Encontrar contenido extraño, redirecciones o usuarios desconocidos no significa que el sitio esté perdido. Sí significa que hay que actuar con orden: contener el incidente, conservar evidencia, determinar el alcance, recuperar una versión confiable y cerrar la vía de entrada.
Eliminar el archivo visible o restaurar un backup sin investigar puede hacer que el problema reaparezca. Un sitio comprometido debe tratarse como un incidente, no únicamente como una tarea de limpieza.
Señales de que WordPress puede estar comprometido
- Redirecciones hacia páginas desconocidas.
- Archivos o usuarios administradores que nadie reconoce.
- Contenido, enlaces o anuncios no autorizados.
- Alertas del navegador, buscador o proveedor.
- Envíos de correo o consumo de recursos inusuales.
- Plugins desactivados, configuraciones modificadas o accesos inesperados.
- El sitio vuelve a infectarse después de una limpieza.
Una sola señal no siempre confirma una intrusión. Primero hay que comprobarla y relacionarla con registros, cambios y archivos.
1. Aísle el sitio sin destruir evidencia
El primer objetivo es reducir el daño y evitar que el sitio continúe distribuyendo contenido malicioso. Según el caso, puede ser necesario limitar temporalmente el acceso, aplicar mantenimiento o bloquear una función afectada.
Antes de borrar archivos:
- Conserve una copia de los archivos y la base de datos comprometidos.
- Guarde registros de acceso, seguridad, PHP y servidor.
- Anote cuándo se detectó el problema y quién realizó los últimos cambios.
- Evite anunciar públicamente detalles técnicos que faciliten nuevos intentos.
La copia comprometida no se utiliza como respaldo limpio. Sirve para investigar qué cambió y cómo pudo entrar el atacante.
2. Determine el alcance
Compruebe si la alteración afecta solo a WordPress o también a otras cuentas, bases de datos, correos o sitios del mismo entorno.
Revise:
- Archivos modificados recientemente.
- Usuarios y privilegios administrativos.
- Plugins, temas y versiones instaladas.
- Tareas programadas y procesos persistentes.
- Registros de acceso y direcciones de origen.
- Contenido inyectado en la base de datos.
- Claves, tokens e integraciones almacenadas.
Una infección puede dejar mecanismos de persistencia en más de un lugar. Limpiar únicamente el archivo detectado no demuestra que el entorno esté libre.
3. Identifique la posible vía de entrada
Las causas pueden incluir software vulnerable o abandonado, credenciales comprometidas, cuentas con permisos excesivos, dispositivos infectados o configuraciones inseguras.
No asuma que WordPress fue la única puerta. Revise también panel de hosting, FTP o SFTP, base de datos, correo asociado y cuentas de terceros.
Si la evidencia apunta a una actualización pendiente o a un componente vulnerable, corrija esa condición antes de volver a publicar el sitio. La guía sobre cómo actualizar y recuperar WordPress cuando algo falla explica por qué los cambios deben acompañarse de backups, comprobación y reversión.
4. Cambie credenciales y revise usuarios
Cambie las contraseñas de WordPress, hosting, transferencia de archivos, base de datos y cuentas administrativas relacionadas. Utilice claves únicas y cierre sesiones existentes cuando sea posible.
Revise todos los usuarios de WordPress:
- Elimine cuentas desconocidas.
- Reduzca privilegios innecesarios.
- Compruebe cambios de correo.
- Active autenticación adicional si está disponible.
Si el equipo utilizó las mismas contraseñas en otros servicios, esas credenciales también deben cambiarse.
5. Decida entre limpiar o restaurar
Restaurar una copia limpia puede ser más seguro y rápido que reparar muchos archivos, pero solo si se conoce la fecha aproximada del compromiso y el backup es anterior.
Antes de restaurar, valore:
- Qué datos se perderían desde la fecha de la copia.
- Si el backup ya contiene la infección.
- Cómo se incorporarán pedidos o contenidos recientes.
- Si la vía de entrada ya fue corregida.
Cuando no existe una copia confiable, la limpieza requiere comparar archivos, reemplazar componentes con versiones legítimas, revisar la base de datos y verificar que no queden mecanismos de persistencia.
6. Reemplace y actualice componentes
El núcleo, plugins y temas deberían obtenerse de fuentes legítimas. Reemplace archivos modificados y elimine software que ya no se utilice.
No conserve plugins o temas abandonados solo porque el sitio depende de ellos. Si no reciben mantenimiento, será necesario sustituirlos o planificar una corrección técnica.
Actualice también PHP cuando corresponda y compruebe la compatibilidad en un entorno controlado.
7. Verifique antes de volver a publicar
Antes de retirar el aislamiento:
- Analice archivos y base de datos.
- Revise usuarios y sesiones.
- Compruebe páginas, formularios, acceso y procesos de compra.
- Verifique que no existan redirecciones o tareas sospechosas.
- Revise registros después de las primeras visitas.
- Confirme que backups y monitoreo estén funcionando.
8. Notifique cuando corresponda
Si la intrusión pudo exponer datos personales, credenciales, pedidos o información de clientes, puede ser necesario comunicar el incidente y cumplir obligaciones legales aplicables.
El proveedor técnico puede ayudar a determinar el alcance tecnológico, pero la evaluación legal y la comunicación deben adaptarse al país, los datos afectados y la actividad de la organización.
Cómo evitar una reincidencia
- Mantenga WordPress, plugins, temas y PHP actualizados.
- Elimine componentes y usuarios que no se utilicen.
- Use contraseñas únicas y autenticación adicional.
- Limite privilegios administrativos.
- Conserve backups separados y pruebe la restauración.
- Monitoree archivos, accesos y consumo de recursos.
- Revise dispositivos desde los que se administra el sitio.
Un servicio de Hosting WordPress Administrado puede aportar capas como WAF, análisis de malware, backups y soporte técnico según el plan. Estas medidas reducen exposición y tiempo de respuesta, pero no reemplazan las buenas prácticas del propietario ni permiten prometer riesgo cero.
Preguntas frecuentes
¿Restaurar un backup elimina el hackeo?
Solo si la copia es anterior al compromiso y se corrige la vía de entrada. De lo contrario, la infección puede permanecer o reaparecer.
¿Debo borrar todos los archivos?
No sin conservar evidencia y datos. Es preferible identificar el alcance, reemplazar componentes con copias legítimas y revisar la base de datos.
¿Cambiar la contraseña es suficiente?
No. Es una medida necesaria, pero deben revisarse archivos, usuarios, sesiones, vulnerabilidades y mecanismos de persistencia.
¿Un plugin de seguridad puede limpiar todo?
Puede detectar o corregir ciertos cambios, pero ninguna herramienta sustituye la revisión del alcance, los registros y la vía de entrada.
Conclusión
Si hackean WordPress, la prioridad es contener el incidente y recuperar un entorno confiable. Borrar el síntoma visible no basta: hay que identificar la entrada, revisar usuarios y archivos, proteger credenciales y monitorear después de la recuperación.
Una respuesta ordenada reduce pérdida de información y disminuye la posibilidad de que el sitio vuelva a ser comprometido.
